La ciberseguridad de un sitio web ya no puede limitarse a bloquear ataques. Hoy, las empresas necesitan saber qué está ocurriendo dentro de sus plataformas, identificar comportamientos sospechosos y reaccionar antes de que un incidente comprometa su operación.
WordPress se ha consolidado como una de las plataformas de gestión de contenidos más utilizadas del mundo. Desde pequeños sitios corporativos hasta importantes portales institucionales, medios de comunicación y plataformas de comercio electrónico, millones de organizaciones confían en este ecosistema para mantener su presencia digital.
Sin embargo, esa popularidad también lo convierte en un objetivo permanente para los ciberdelincuentes.
Durante años, la estrategia de seguridad de muchos administradores se ha basado en instalar un plugin de protección, mantener WordPress actualizado y realizar respaldos periódicos.
Aunque estas medidas siguen siendo fundamentales, existe una pregunta que muchas organizaciones todavía no pueden responder:
¿Qué está ocurriendo realmente dentro de nuestro WordPress en este momento?
Y es precisamente aquí donde comienza una nueva etapa en la protección de las plataformas web.
El problema de proteger únicamente el perímetro
Tradicionalmente, la seguridad de WordPress se ha concentrado en impedir que los atacantes ingresen.
Para ello existen herramientas como firewalls de aplicaciones web (WAF), sistemas de detección y prevención de intrusiones (IDS/IPS), autenticación multifactor y mecanismos de protección contra ataques de fuerza bruta.
Todas estas tecnologías cumplen funciones importantes.
Pero existe una diferencia fundamental entre impedir un ataque y comprender lo que sucede dentro de una aplicación.
Imaginemos algunos escenarios habituales:
- Un usuario administrador inicia sesión desde una ubicación inusual.
- Una cuenta legítima comienza a modificar archivos o configuraciones sin autorización.
- Un plugin vulnerable es utilizado para ejecutar acciones maliciosas.
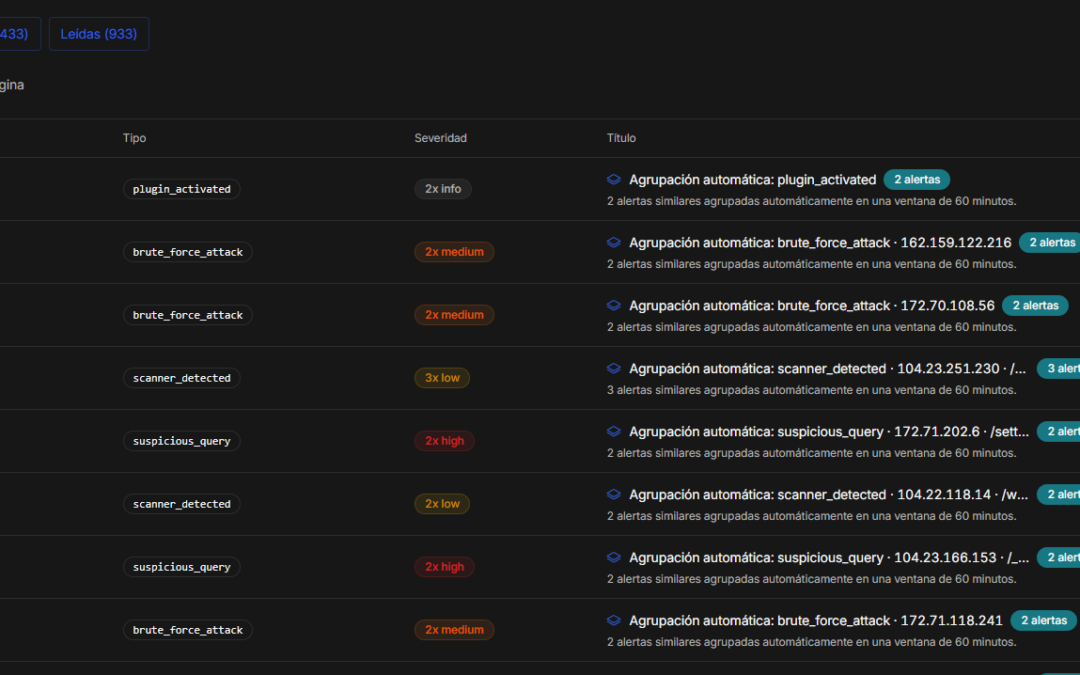
- Se producen múltiples intentos de autenticación contra diferentes usuarios.
- Aparece una nueva cuenta con privilegios administrativos sin una justificación conocida.
- Un atacante consigue acceso mediante credenciales comprometidas, sin necesidad de explotar una vulnerabilidad técnica.
En varios de estos escenarios, un firewall perimetral podría no detectar inmediatamente el problema.
Esto ocurre porque no todos los incidentes comienzan con un ataque externo evidente. Algunos se desarrollan utilizando accesos legítimos o aprovechando funcionalidades propias de la aplicación.
La seguridad moderna necesita visibilidad, contexto y capacidad de respuesta.
¿Qué es un SIEM y por qué es importante para WordPress?
Un SIEM (Security Information and Event Management) es una tecnología diseñada para recopilar, analizar y correlacionar eventos relacionados con la seguridad.
Su objetivo es transformar registros técnicos en información útil para identificar posibles incidentes, investigar comportamientos sospechosos y facilitar la respuesta de los equipos responsables.
En infraestructuras empresariales, los SIEM se utilizan habitualmente para supervisar servidores, redes, sistemas operativos, servicios de identidad y aplicaciones críticas.
Sin embargo, las aplicaciones web también generan eventos que pueden resultar fundamentales para comprender un incidente de seguridad.
WordPress no es una excepción.
Contar con capacidades de monitoreo y análisis de eventos permite avanzar desde un modelo de protección principalmente preventivo hacia una estrategia que también incorpora detección, investigación y respuesta.
Esto es especialmente importante cuando un sitio web forma parte de los procesos comerciales de una organización.
Un WordPress puede ser mucho más que una página informativa: puede recibir solicitudes comerciales, procesar transacciones, administrar información de clientes o integrarse con otros sistemas empresariales.
Por lo tanto, su seguridad debe considerarse parte de la continuidad operativa de la empresa.
Vulnity: seguridad especializada para el ecosistema WordPress
En LEG Technologies creemos que la protección de las aplicaciones requiere soluciones especializadas, capaces de complementar las distintas capas de seguridad de una infraestructura tecnológica.
Por esta razón, somos partners de Vulnity, una solución enfocada en la seguridad y visibilidad de los entornos WordPress.
Su propuesta se alinea con una necesidad cada vez más relevante: disponer de información sobre los eventos de seguridad que ocurren dentro de una aplicación, en lugar de depender exclusivamente de mecanismos de protección externos.
Este enfoque permite incorporar una capa adicional de observabilidad y análisis a la estrategia de ciberseguridad.
Para las organizaciones, contar con herramientas especializadas de esta naturaleza representa una oportunidad para fortalecer aspectos fundamentales de su operación.
1. Mayor visibilidad sobre la seguridad de WordPress
Uno de los principales desafíos en la administración de aplicaciones web es la falta de información centralizada.
Los registros pueden encontrarse distribuidos entre el servidor web, el sistema operativo, los mecanismos de autenticación y la propia aplicación.
Una solución especializada en seguridad de WordPress puede ayudar a convertir esos eventos en información más comprensible y útil para los responsables de la plataforma.
2. Identificación temprana de comportamientos sospechosos
No todos los incidentes comienzan con una vulnerabilidad crítica.
En ocasiones, pequeñas anomalías pueden ser las primeras señales de un compromiso.
Un comportamiento inesperado de una cuenta, cambios administrativos no reconocidos o patrones anormales de acceso pueden justificar una investigación.
La detección temprana es fundamental para reducir el tiempo durante el cual una amenaza permanece sin identificar.
3. Mejor capacidad de investigación
Cuando ocurre un incidente, una de las primeras preguntas que debe responder el equipo técnico es qué sucedió.
¿Cuándo comenzó el problema? ¿Qué usuarios estuvieron involucrados? ¿Qué modificaciones se realizaron? ¿Qué eventos precedieron al incidente?
Disponer de registros adecuados y mecanismos de análisis puede facilitar considerablemente este proceso.
La trazabilidad no solo contribuye a investigar ataques. También ayuda a comprender errores operacionales y modificaciones que afectan el funcionamiento de una plataforma.
4. Complemento para las herramientas tradicionales
Un SIEM no reemplaza a un firewall, un WAF, un sistema de respaldo ni una política de actualizaciones.
Su valor se encuentra precisamente en complementar esas tecnologías.
Mientras algunas herramientas buscan impedir determinadas acciones, otras permiten observar eventos, identificar patrones y entregar información para tomar decisiones.
Una estrategia de seguridad efectiva necesita ambas capacidades.
5. Fortalecimiento de la continuidad operativa
Para una empresa, el impacto de un incidente de seguridad no se mide únicamente por el daño técnico.
También debe considerarse la interrupción de servicios, la pérdida de oportunidades comerciales, los costos de recuperación y las consecuencias reputacionales.
Reducir los tiempos de detección e investigación contribuye a mejorar la capacidad de respuesta frente a incidentes.
Y esa capacidad es parte esencial de la continuidad operativa.
La seguridad de WordPress debe abordarse en diferentes capas
En LEG Technologies trabajamos bajo una premisa fundamental:
Ninguna herramienta, por sí sola, garantiza la seguridad de una infraestructura.
Por esta razón, promovemos un enfoque de protección por capas, donde diferentes tecnologías cumplen funciones complementarias.
En el caso de WordPress, una estrategia adecuada debería considerar:
Seguridad perimetral: protección mediante firewalls, WAF y mecanismos de control del tráfico.
Seguridad de la aplicación: actualizaciones, revisión de componentes, reducción de vulnerabilidades y configuraciones seguras.
Seguridad de identidades: control de privilegios, autenticación multifactor y administración adecuada de usuarios.
Monitoreo y detección: supervisión de eventos y análisis de comportamientos potencialmente maliciosos.
Respaldo y recuperación: copias de seguridad verificables y procedimientos que permitan recuperar la operación frente a incidentes.
Administración continua: mantenimiento, revisión de configuraciones y atención de alertas.
Es en este ecosistema donde soluciones especializadas como Vulnity pueden aportar valor, complementando las medidas tradicionales de protección.
¿Por qué esto es especialmente importante para las empresas chilenas?
La transformación digital ha llevado a numerosas empresas a depender de sus plataformas web para actividades que antes se realizaban exclusivamente de manera presencial.
Hoy, un sitio web puede representar el principal canal de comunicación, atención comercial o generación de ingresos de una organización.
Paralelamente, Chile está avanzando hacia un escenario de mayores exigencias en materias de ciberseguridad y protección de datos personales.
La Ley Marco de Ciberseguridad y la modernización de la normativa de protección de datos refuerzan la importancia de que las organizaciones revisen cómo administran sus riesgos tecnológicos, considerando las obligaciones específicas que correspondan a cada entidad.
En este contexto, la capacidad de identificar incidentes, mantener registros adecuados y responder oportunamente adquiere una relevancia creciente.
No se trata simplemente de cumplir una exigencia normativa.
Se trata de proteger la información, los servicios y la confianza que los clientes depositan en cada organización.
De administrar sitios web a garantizar su continuidad operativa
En LEG Technologies hemos observado que muchas organizaciones todavía consideran el alojamiento web como un servicio independiente de su estrategia tecnológica.
Se contrata un hosting, se instala WordPress y se espera que todo funcione.
Sin embargo, cuando aparece una vulnerabilidad, una incompatibilidad, una infección o una interrupción del servicio, queda en evidencia que mantener una aplicación disponible requiere mucho más que disponer de espacio en un servidor.
Por eso, nuestra visión es diferente.
Un sitio web empresarial debe administrarse como un servicio tecnológico que necesita seguridad, disponibilidad, mantenimiento y capacidad de recuperación.
Esta filosofía forma parte de nuestro servicio WordPress Seguro, una solución administrada de LEG Technologies que integra alojamiento sobre nuestra infraestructura Nubilio Virtual Datacenter, protección mediante WAF, respaldos diarios, mantenimiento y soporte especializado 24/7.
La incorporación de tecnologías complementarias y el trabajo con partners especializados, como Vulnity, forman parte de nuestra estrategia para continuar fortaleciendo las capacidades de protección que podemos ofrecer a nuestros clientes.
Porque nuestro objetivo no es simplemente mantener un WordPress publicado en Internet.
Es contribuir a que las empresas puedan operar con confianza, incluso frente a escenarios tecnológicos adversos.
La pregunta ya no es solamente si estamos protegidos
Durante mucho tiempo, las organizaciones se preguntaban si sus sistemas contaban con suficientes mecanismos de protección.
Hoy debemos incorporar otras preguntas:
¿Podemos identificar oportunamente un comportamiento sospechoso?
¿Tenemos información suficiente para investigar un incidente?
¿Sabemos qué ocurrió dentro de nuestras aplicaciones?
¿Estamos preparados para recuperar nuestros servicios si algo falla?
La respuesta a estas preguntas permite comprender el nivel real de preparación tecnológica de una organización.
La ciberseguridad ya no consiste únicamente en levantar barreras.
También requiere observar, comprender, detectar y responder.
Y cuando hablamos de plataformas empresariales basadas en WordPress, contar con tecnologías especializadas puede marcar una diferencia importante.
LEG Technologies + Vulnity: un ecosistema orientado a la seguridad
Como partners de Vulnity, en LEG Technologies continuamos ampliando nuestro ecosistema de soluciones tecnológicas especializadas para ayudar a las organizaciones a proteger sus plataformas digitales.
Combinamos nuestra experiencia en infraestructura, ciberseguridad, administración de aplicaciones y continuidad operativa con tecnologías que permiten abordar los desafíos actuales de protección.
Porque la verdadera continuidad operativa no comienza cuando ocurre un incidente. Comienza mucho antes, cuando contamos con las herramientas y los procesos necesarios para anticiparnos, detectar y responder.
¿Tu empresa utiliza WordPress?
En LEG Technologies podemos ayudarte a evaluar la seguridad de tu plataforma, identificar oportunidades de mejora y diseñar una estrategia de protección acorde con la importancia de tus servicios digitales.
Conoce nuestras soluciones de ciberseguridad y WordPress Seguro.