La transformación digital ha cambiado radicalmente la manera en que las organizaciones acceden a sus sistemas. Hoy, proteger la información no consiste únicamente en instalar un firewall, sino en controlar quién puede acceder, desde dónde, a qué recursos y bajo qué condiciones.
Durante años, las redes privadas virtuales (VPN) fueron la principal herramienta para conectar trabajadores remotos, sucursales y centros de datos. Sin embargo, la evolución de las amenazas informáticas, el trabajo híbrido y la adopción de servicios cloud han impulsado nuevas arquitecturas de conectividad.
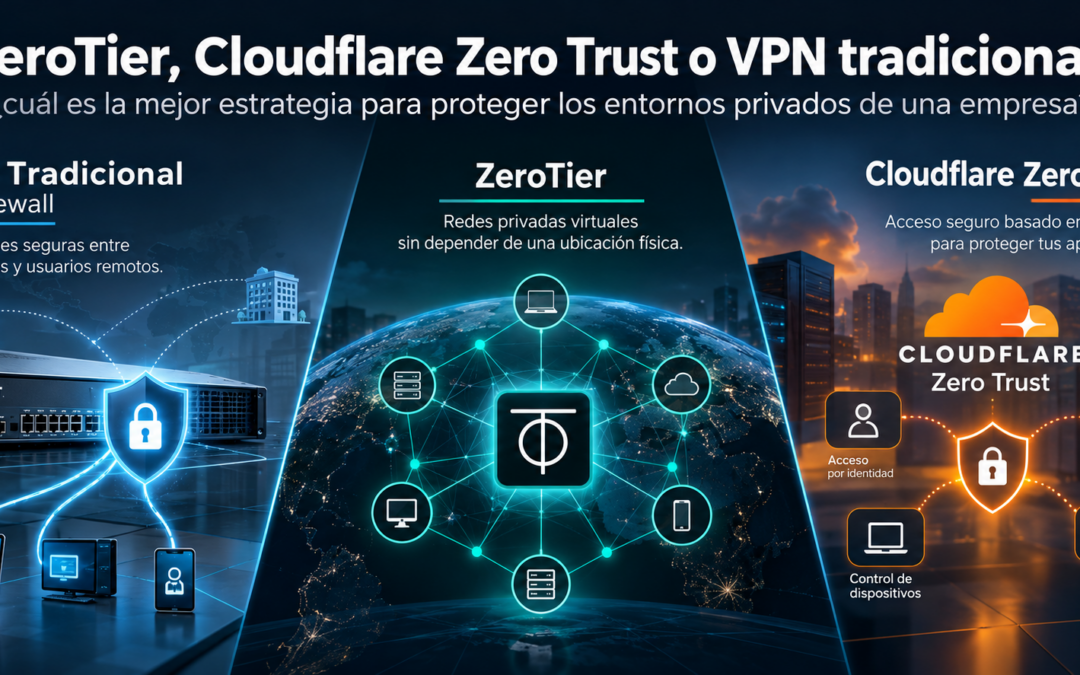
Tecnologías como ZeroTier, Cloudflare Zero Trust y las VPN tradicionales basadas en firewalls ofrecen distintas maneras de resolver un mismo desafío: permitir que las personas y los sistemas autorizados trabajen de forma segura, sin exponer innecesariamente la infraestructura empresarial a Internet.
Pero ¿cuál es realmente la alternativa más segura?
La respuesta depende menos del fabricante y más de cómo se diseña, implementa y administra la arquitectura de seguridad.
El problema de confiar únicamente en el perímetro de la red
Tradicionalmente, las empresas construían su seguridad alrededor de un perímetro claramente definido.
Dentro de la oficina se encontraban los usuarios, servidores y aplicaciones considerados confiables. Fuera de ella estaba Internet, una red que debía tratarse como potencialmente peligrosa.
Los firewalls se encargaban de controlar el tráfico entre ambos mundos.
Este modelo funcionaba razonablemente bien cuando la mayoría de los trabajadores utilizaba equipos corporativos dentro de instalaciones físicas.
Sin embargo, el escenario actual es completamente diferente.
Las organizaciones operan con trabajadores remotos, proveedores externos, aplicaciones alojadas en distintos centros de datos, servicios SaaS, infraestructura multicloud y dispositivos que necesitan comunicarse constantemente.
En este contexto, estar conectado a la red corporativa no debería significar tener acceso automático a todos sus recursos.
Una credencial comprometida, un computador infectado o una configuración incorrecta pueden transformar una conexión aparentemente legítima en una puerta de entrada para un atacante.
Precisamente aquí comienza la importancia de adoptar modelos de seguridad basados en identidad, segmentación y acceso mínimo necesario.
1. VPN tradicional: una tecnología vigente, pero que requiere una administración rigurosa
Las VPN tradicionales permiten establecer conexiones cifradas entre usuarios, oficinas o redes privadas mediante Internet.
Soluciones implementadas en firewalls empresariales, como Fortinet y otros fabricantes, utilizan tecnologías como IPsec y diferentes mecanismos de acceso remoto para proteger las comunicaciones.
Su principal ventaja es que permiten integrar la conectividad segura directamente con las políticas de seguridad del firewall.
¿Cuáles son sus ventajas?
- Cifrado de las comunicaciones entre dispositivos y redes.
- Integración con firewalls empresariales y sistemas de prevención de amenazas.
- Control de tráfico mediante políticas de seguridad.
- Conectividad permanente entre sucursales y centros de datos.
- Compatibilidad con múltiples plataformas y dispositivos.
- Posibilidad de incorporar autenticación multifactor y sistemas de identidad corporativa.
Sin embargo, existe un aspecto importante que muchas organizaciones pasan por alto.
Una VPN establece un canal seguro, pero no garantiza por sí sola que el usuario o dispositivo conectado sea confiable.
Cuando una VPN proporciona acceso a segmentos completos de la red, un atacante que comprometa las credenciales de un usuario podría intentar desplazarse hacia otros sistemas internos.
Este riesgo se conoce como movimiento lateral.
Por ejemplo, un trabajador que solamente necesita acceder al sistema de facturación no debería tener conectividad hacia los servidores de respaldo, las plataformas de virtualización o los sistemas administrativos de la organización.
La seguridad de una VPN depende de aplicar correctamente la segmentación, las reglas de firewall, la autenticación multifactor y las restricciones de acceso.
Por eso, las VPN tradicionales siguen siendo una excelente alternativa, especialmente para conexiones entre sedes, siempre que se administren bajo criterios modernos de seguridad.
2. ZeroTier: redes privadas virtuales sin depender de una ubicación física
ZeroTier representa una evolución interesante en la conectividad empresarial.
Su tecnología permite construir redes virtuales privadas que conectan dispositivos ubicados en diferentes redes físicas, proveedores de Internet y centros de datos.
En términos prácticos, permite que equipos distribuidos geográficamente formen parte de una misma red virtual, sin necesidad de establecer una VPN convencional entre cada ubicación.
Esto resulta especialmente útil para empresas con infraestructura distribuida.
Imaginemos una organización que mantiene servidores en un centro de datos, equipos de monitoreo en diferentes sucursales y trabajadores que necesitan administrar determinados recursos internos.
Mediante ZeroTier es posible construir una red privada superpuesta que permita la comunicación entre los dispositivos autorizados.
Principales ventajas de ZeroTier
Conectividad independiente del proveedor de Internet
Los dispositivos pueden comunicarse aunque se encuentren detrás de diferentes conexiones, routers o mecanismos de NAT, siempre que exista conectividad compatible.
Reducción de la exposición pública
Permite acceder a determinados servicios mediante direcciones privadas virtuales, evitando publicar directamente sus puertos de administración en Internet.
Flexibilidad para infraestructuras distribuidas
Facilita la interconexión de servidores, máquinas virtuales, estaciones de trabajo y dispositivos compatibles.
Cifrado de las comunicaciones
ZeroTier utiliza mecanismos criptográficos para proteger las comunicaciones entre los nodos de su red virtual.
Administración centralizada de miembros
Permite autorizar dispositivos y administrar su pertenencia a redes virtuales.
¿Significa esto que ZeroTier es automáticamente Zero Trust?
No necesariamente.
Esta diferencia es fundamental.
Aunque ZeroTier permite construir redes privadas cifradas y controlar qué dispositivos participan, autorizar un equipo dentro de una red virtual no equivale a verificar continuamente la identidad del usuario ni su autorización para acceder a cada aplicación.
Si una organización configura una red ZeroTier donde todos los dispositivos pueden comunicarse libremente, podría reproducir algunos de los problemas de seguridad presentes en las VPN tradicionales.
Para reducir estos riesgos es necesario complementar su implementación con segmentación, reglas de tráfico, controles de acceso, autenticación y monitoreo.
ZeroTier es una herramienta potente para construir conectividad privada, pero su seguridad depende de la arquitectura que la acompaña.
3. Cloudflare Zero Trust: proteger las aplicaciones, no solamente la red
Cloudflare Zero Trust propone un enfoque diferente.
En lugar de proporcionar necesariamente acceso a una red corporativa completa, permite establecer controles de acceso asociados a identidades, dispositivos y recursos específicos.
Su arquitectura incorpora tecnologías como Cloudflare Access, Cloudflare Tunnel y Cloudflare Gateway, entre otras capacidades.
Uno de sus principios fundamentales consiste en evitar que una conexión de red sea considerada suficiente para confiar en un usuario.
Cada solicitud de acceso debe evaluarse según las políticas de seguridad definidas por la organización.
Por ejemplo, una empresa podría mantener su sistema de gestión interno alojado en un servidor privado, sin publicar directamente su dirección IP ni abrir puertos de entrada hacia Internet.
Mediante Cloudflare Tunnel, el servidor puede establecer una conexión saliente hacia la infraestructura de Cloudflare.
Posteriormente, Cloudflare Access permite controlar qué usuarios pueden ingresar a la aplicación.
Dependiendo de la configuración y las funcionalidades disponibles, estas políticas pueden considerar identidad corporativa, autenticación multifactor, pertenencia a grupos y condiciones de seguridad del dispositivo.
Principales ventajas
Acceso basado en identidad
Las autorizaciones pueden asociarse a usuarios y grupos, en lugar de depender exclusivamente de direcciones IP.
Menor exposición de infraestructura
Cloudflare Tunnel permite publicar aplicaciones sin requerir conexiones entrantes directas hacia el servidor de origen.
Integración con proveedores de identidad
Es posible utilizar plataformas de autenticación corporativa para centralizar la administración de usuarios.
Políticas específicas por aplicación
Un trabajador puede recibir acceso únicamente a los sistemas necesarios para desarrollar sus funciones.
Registro y visibilidad
Las herramientas de Cloudflare permiten registrar eventos de acceso y aplicar controles de seguridad adicionales.
¿Cloudflare Zero Trust reemplaza completamente una VPN?
No en todos los escenarios.
Cloudflare ofrece capacidades para proteger aplicaciones web y proporcionar conectividad privada mediante sus herramientas de acceso y red.
Sin embargo, algunas infraestructuras requieren conectividad de red persistente, protocolos específicos, comunicación entre dispositivos o integración con sistemas heredados.
En estos casos, una red privada virtual o una VPN IPsec puede resultar más adecuada.
También es importante considerar que utilizar Cloudflare Tunnel no convierte automáticamente una aplicación en segura.
Si no se configuran correctamente las políticas de autenticación, autorización y protección del origen, podrían mantenerse riesgos relevantes.
4. ZeroTier vs. Cloudflare Zero Trust vs. VPN tradicional: ¿qué tecnología es más segura?
La comparación debe realizarse considerando el objetivo de cada solución.
| Característica | VPN tradicional | ZeroTier | Cloudflare Zero Trust |
|---|---|---|---|
| Enfoque principal | Conectividad cifrada | Red privada virtual distribuida | Acceso seguro basado en políticas |
| Acceso a redes completas | Sí, según configuración | Sí, según configuración | Posible mediante servicios específicos |
| Acceso por aplicación | Mediante políticas y soluciones complementarias | Requiere controles adicionales | Una de sus principales fortalezas |
| Cifrado de comunicaciones | Sí | Sí | Sí, según el servicio y protocolo |
| Autenticación multifactor | Según implementación | Requiere integración o controles complementarios | Integración con proveedores de identidad |
| Conectividad entre sucursales | Excelente | Muy flexible | Disponible mediante soluciones de red |
| Protección de aplicaciones web privadas | Posible | Posible | Especialmente adecuada |
| Segmentación de recursos | Mediante políticas de firewall | Mediante reglas y diseño de red | Mediante políticas de acceso y red |
| Dependencia de infraestructura externa | Variable | Variable según despliegue | Depende de servicios Cloudflare |
| Complejidad de implementación | Variable | Generalmente moderada | Variable según arquitectura |
Ninguna de estas tecnologías puede considerarse universalmente superior en seguridad.
Una VPN correctamente segmentada y protegida mediante autenticación multifactor puede ofrecer mejores garantías que una implementación de Zero Trust con políticas demasiado permisivas.
Del mismo modo, una red ZeroTier bien diseñada puede reducir significativamente la exposición de servicios internos frente a una VPN tradicional configurada sin restricciones.
La diferencia está en los controles efectivos que acompañan a cada solución.
5. El verdadero desafío: evitar que una conexión comprometida afecte toda la empresa
Uno de los riesgos más importantes para las organizaciones modernas es el movimiento lateral dentro de sus infraestructuras.
Supongamos que un atacante obtiene acceso al computador de un trabajador.
Si ese dispositivo dispone de conectividad irrestricta hacia la red corporativa, el atacante podría intentar alcanzar servidores, sistemas administrativos, bases de datos y otros recursos internos.
Por el contrario, una arquitectura segmentada limita las comunicaciones a los servicios expresamente autorizados.
Esto no elimina todas las amenazas, pero reduce las oportunidades de propagación de un incidente.
Para conseguirlo, las empresas deberían implementar controles complementarios:
- Identidad centralizada: administrar usuarios, grupos y permisos desde plataformas corporativas.
- Autenticación multifactor: incorporar verificaciones adicionales para reducir el riesgo asociado al robo de credenciales.
- Segmentación de redes: separar infraestructura crítica, administración, usuarios, respaldos y servicios productivos.
- Acceso de mínimo privilegio: permitir únicamente las conexiones necesarias.
- Monitoreo continuo: identificar comportamientos anómalos, intentos de acceso indebido y eventos de seguridad.
- Administración de dispositivos: verificar que los equipos utilizados cumplan las políticas corporativas.
- Gestión de vulnerabilidades: mantener sistemas y aplicaciones actualizados.
- Continuidad operativa: contar con mecanismos de recuperación frente a incidentes o interrupciones de conectividad.
La seguridad moderna no consiste únicamente en impedir que alguien ingrese.
También debe limitar lo que puede hacer una identidad comprometida y permitir que la organización continúe operando frente a un incidente.
6. ¿Y si la mejor solución fuera combinar las tres tecnologías?
En LEG Technologies consideramos que uno de los errores más frecuentes al diseñar infraestructura empresarial es intentar resolver todos los problemas mediante una única tecnología.
Las organizaciones modernas necesitan arquitecturas flexibles, capaces de integrar diferentes fabricantes, plataformas y servicios.
Una estrategia especialmente interesante consiste en combinar las fortalezas de las distintas soluciones.
VPN IPsec para conectividad entre instalaciones
Los firewalls empresariales pueden establecer túneles cifrados entre oficinas, sucursales y centros de datos.
Esto permite mantener comunicaciones permanentes y aplicar políticas de seguridad sobre el tráfico.
ZeroTier para redes privadas de administración
Una red ZeroTier segmentada puede facilitar la conectividad entre determinados servidores, sistemas de monitoreo y equipos autorizados.
De esta manera, los administradores pueden operar recursos internos sin necesidad de publicar directamente sus interfaces de gestión en Internet.
Cloudflare Zero Trust para acceso a aplicaciones
Las aplicaciones corporativas pueden protegerse mediante políticas de identidad y acceso.
Por ejemplo, un portal de clientes, una plataforma de monitoreo o un sistema administrativo pueden requerir autenticación corporativa antes de permitir el ingreso.
Esta combinación permite diferenciar tres necesidades que frecuentemente se confunden:
Conectar redes, administrar infraestructura y autorizar usuarios para utilizar aplicaciones.
Cada necesidad puede resolverse con controles especializados, sin obligar a toda la organización a depender de una única solución.
No obstante, combinar tecnologías también exige administrar cuidadosamente las rutas, permisos, dependencias y mecanismos de recuperación para evitar configuraciones innecesariamente complejas.
7. La continuidad operativa también depende de cómo diseñamos el acceso remoto
Existe otro aspecto que suele quedar fuera de las conversaciones sobre conectividad segura: la disponibilidad.
Una solución puede incorporar excelentes mecanismos de autenticación y cifrado, pero si depende de un único enlace de Internet, un único firewall o un único proveedor de identidad, podría transformarse en un punto crítico de falla.
Imaginemos que una empresa mantiene sus servidores funcionando correctamente, pero sus trabajadores no pueden acceder a ellos debido a una interrupción del servicio de conectividad o autenticación.
Desde la perspectiva del negocio, el resultado puede ser equivalente a una caída de los propios servidores.
Por esta razón, la continuidad operativa debe considerarse desde el diseño de la arquitectura de acceso.
Esto implica evaluar redundancia de conectividad, disponibilidad de servicios de identidad, mecanismos de acceso administrativo de emergencia, monitoreo y procedimientos documentados de recuperación.
También resulta fundamental evitar que una misma falla deje inutilizados simultáneamente los accesos principales y los mecanismos de contingencia.
En otras palabras, no basta con proteger el camino hacia los sistemas: también debemos garantizar que exista una estrategia para recuperar ese acceso cuando algo falle.
8. Nuestra visión en LEG Technologies: seguridad sin dependencia de un único fabricante
En LEG Technologies trabajamos bajo una premisa: la infraestructura tecnológica debe adaptarse a las necesidades de la organización, y no al revés.
Nuestra experiencia en administración de infraestructura, virtualización, conectividad empresarial, ciberseguridad y continuidad operativa nos permite abordar estos desafíos desde una perspectiva integral.
A través de nuestras soluciones de conectividad empresarial IntraConnect, infraestructura cloud Nubilio Virtual Datacenter y servicios de monitoreo y operación MOCEN, podemos integrar distintas tecnologías para construir entornos privados, seguros y administrables.
Esto incluye el diseño e implementación de redes privadas virtuales, conectividad entre sucursales, acceso remoto seguro, segmentación, protección de aplicaciones y monitoreo de infraestructura.
También trabajamos con soluciones de fabricantes y plataformas especializadas, seleccionando las herramientas según los requerimientos técnicos, operacionales y de seguridad de cada cliente.
Nuestro objetivo no es incorporar tecnología simplemente porque sea nueva.
Es conseguir que las empresas puedan utilizar sus sistemas con seguridad, mantener el control de sus recursos y reducir los riesgos que podrían afectar su operación.
¿Qué recomendamos a las empresas?
Antes de elegir una VPN, una red virtual privada o una plataforma Zero Trust, recomendamos responder algunas preguntas fundamentales.
¿Quién necesita acceder a los sistemas?
¿Qué aplicaciones y recursos necesita utilizar?
¿Desde qué dispositivos y ubicaciones se conectará?
¿Qué ocurriría si sus credenciales fueran comprometidas?
¿Puede un usuario acceder a recursos que no necesita?
¿Qué sucedería si el proveedor de conectividad o autenticación dejara de estar disponible?
Estas preguntas permiten construir una estrategia de seguridad basada en riesgos reales, en lugar de seleccionar soluciones únicamente por sus características comerciales.
Conclusión: la red más segura no es necesariamente la más cerrada, sino la mejor controlada
ZeroTier, Cloudflare Zero Trust y las VPN tradicionales son tecnologías válidas que pueden formar parte de una estrategia moderna de seguridad empresarial.
Cada una responde a necesidades diferentes y presenta ventajas que deben evaluarse según la infraestructura y los objetivos de la organización.
Sin embargo, existe un principio que debería mantenerse independiente de la tecnología seleccionada:
Ningún usuario, dispositivo o conexión debería recibir más privilegios de los estrictamente necesarios.
La evolución de la seguridad empresarial apunta hacia arquitecturas donde la identidad, la segmentación, el monitoreo y la disponibilidad trabajan de manera conjunta.
Y, sobre todo, hacia modelos donde un incidente aislado no tenga la capacidad de comprometer toda la operación.
Porque una infraestructura verdaderamente segura no es solamente aquella que dificulta los ataques.
Es aquella que permite prevenirlos, contenerlos y mantener la continuidad del negocio cuando las condiciones dejan de ser normales.
En LEG Technologies diseñamos conectividad segura para empresas que necesitan seguir operando.
Si tu organización necesita modernizar sus accesos remotos, conectar sucursales, proteger aplicaciones internas o implementar una arquitectura Zero Trust, nuestro equipo puede ayudarte a evaluar y diseñar la solución más adecuada.