Caso NVIDIA: cuando el factor humano se convierte en una amenaza para la ciberseguridad y la continuidad operativa
El caso que sacude a NVIDIA demuestra que incluso las compañías tecnológicas más importantes del mundo pueden enfrentar riesgos que ningún firewall es capaz de detener por sí solo.
Cuando hablamos de ciberseguridad empresarial, normalmente pensamos en ransomware, ataques informáticos, robo de credenciales, vulnerabilidades de software o filtraciones de información.
Sin embargo, uno de los acontecimientos más comentados de la industria tecnológica durante noviembre de 2026 nos recuerda una realidad que muchas organizaciones todavía subestiman:
La seguridad de una empresa no depende exclusivamente de su infraestructura tecnológica. También depende de las personas, las relaciones de confianza y las decisiones de quienes tienen acceso a su información más sensible.
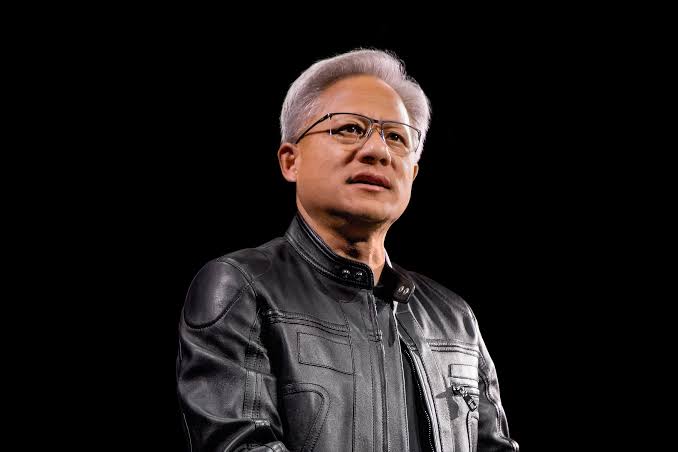
El caso que involucra a Jensen Huang, fundador y CEO de NVIDIA, ha puesto sobre la mesa una discusión que va mucho más allá de la vida privada de un ejecutivo: el riesgo de espionaje corporativo, la protección de información estratégica y la continuidad operativa de organizaciones altamente dependientes de sus líderes.
¿Qué ocurrió con el CEO de NVIDIA?
Durante las últimas semanas, diversos medios internacionales informaron sobre una investigación relacionada con Jensen Huang y su vínculo personal con una ejecutiva empresarial que, según reportes atribuidos a organismos de inteligencia estadounidenses, podría haber desarrollado actividades de espionaje para China.
El 8 de noviembre de 2026, Huang reconoció públicamente haber mantenido una relación extramatrimonial y ofreció disculpas a su familia, colaboradores y accionistas.
En su comunicación oficial, publicada por NVIDIA, también confirmó que el directorio de la compañía había iniciado una investigación independiente debido a las preocupaciones de seguridad nacional planteadas por la prensa.
Según informaciones publicadas por Associated Press y Reuters, las autoridades estadounidenses investigan si el ejecutivo pudo haber sido objetivo de una operación de inteligencia extranjera.
Las sospechas también han generado preguntas sobre posibles vínculos entre empresas dedicadas a infraestructura de inteligencia artificial y el acceso a procesadores avanzados sujetos a restricciones comerciales.
Es importante establecer una distinción: hasta el momento, no existe una conclusión pública que demuestre que Jensen Huang haya entregado deliberadamente información confidencial o que los sistemas de NVIDIA hayan sido comprometidos.
De hecho, el directorio de NVIDIA ha señalado que no tiene motivos para creer que se hayan comprometido secretos corporativos o información relacionada con la seguridad nacional.
China, por su parte, ha rechazado las acusaciones de espionaje.
No obstante, el caso ya ha tenido consecuencias empresariales.
Según Reuters, NVIDIA perdió aproximadamente 430.000 millones de dólares de capitalización bursátil durante dos sesiones de negociación, mientras aumentaban las preocupaciones de inversionistas y autoridades.
Esto demuestra cómo una situación que inicialmente parece personal puede convertirse rápidamente en un problema de gobierno corporativo, reputación y riesgo empresarial.
Fuentes: NVIDIA Newsroom (8 de noviembre de 2026), Associated Press (9 de noviembre de 2026) y Reuters (10 de noviembre de 2026).
El verdadero riesgo: cuando la confianza se convierte en una superficie de ataque
En ciberseguridad existe un principio fundamental: no todas las amenazas necesitan vulnerar sistemas informáticos.
Algunas buscan vulnerar a las personas.
Las operaciones de inteligencia, el espionaje industrial y determinadas campañas de ingeniería social pueden utilizar relaciones personales, profesionales o comerciales para intentar obtener información privilegiada.
En el ámbito de la seguridad, una de las técnicas conocidas es el Honey Trap, que consiste en utilizar vínculos personales o afectivos para acercarse a un objetivo y potencialmente obtener información, ejercer influencia o generar situaciones de presión.
Esto no significa que se haya demostrado la utilización de esta técnica en el caso NVIDIA. Sin embargo, las investigaciones permiten analizar este tipo de riesgo desde una perspectiva empresarial.
Imaginemos, por ejemplo, que una persona con acceso a información estratégica mantiene una relación de confianza con alguien que busca obtener antecedentes confidenciales.
No necesariamente necesita entregar una contraseña.
Una conversación informal podría revelar información sobre:
Proyectos tecnológicos que todavía no han sido anunciados.
Arquitecturas de infraestructura y centros de datos.
Contratos estratégicos con proveedores.
Planes de expansión o adquisición.
Vulnerabilidades conocidas que aún no han sido corregidas.
Información comercial sensible.
Decisiones futuras relacionadas con tecnología, inversiones o infraestructura crítica.
En manos equivocadas, estos antecedentes podrían facilitar ataques dirigidos, espionaje industrial, manipulación comercial o campañas de ingeniería social mucho más sofisticadas.
El problema es que ninguna solución tecnológica puede garantizar por sí sola que una conversación privada no exponga información sensible.
Por eso, la ciberseguridad moderna debe considerar tanto los controles tecnológicos como la gestión del riesgo humano.
¿Cómo podría afectar un incidente de este tipo a la continuidad operativa TI?
Aquí aparece un concepto que en LEG Technologies consideramos fundamental: la continuidad operativa no consiste únicamente en mantener servidores encendidos. Consiste en asegurar que una organización pueda seguir funcionando frente a situaciones que amenacen sus operaciones.
Una crisis que involucra a un ejecutivo estratégico podría generar consecuencias mucho más amplias que una interrupción informática.
1. Riesgo de exposición de información estratégica
Cuando una persona tiene acceso a decisiones comerciales, infraestructura tecnológica, información financiera o proyectos confidenciales, se convierte en un objetivo de alto valor.
Una eventual exposición de esa información podría afectar la competitividad de la empresa, sus relaciones comerciales y la seguridad de sus operaciones.
Las organizaciones deben aplicar políticas de clasificación de información y controles de acceso basados en el principio de mínimo privilegio, incluso para sus altos ejecutivos.
2. Riesgo de interrupción en la toma de decisiones
Muchas empresas dependen excesivamente de determinadas personas.
Puede tratarse del CEO, del gerente de tecnología, del administrador de infraestructura o incluso de un único especialista que conoce el funcionamiento de los sistemas críticos.
¿Qué sucede si esa persona deja de estar disponible de manera inesperada?
¿Quién autoriza los cambios de infraestructura?
¿Quién administra los accesos privilegiados?
¿Quién puede activar los procedimientos de recuperación?
¿Quién conoce las dependencias tecnológicas de la organización?
Si estas responsabilidades no están documentadas y distribuidas adecuadamente, una crisis de liderazgo podría transformarse en una interrupción operativa.
Este fenómeno se conoce como Key Person Risk, o riesgo de dependencia de personas clave.
3. Riesgo reputacional y comercial
Una investigación relacionada con espionaje, filtración de información o conflictos de interés puede afectar la confianza de clientes, inversionistas y socios comerciales.
En determinados sectores, esta pérdida de confianza podría provocar auditorías extraordinarias, revisiones contractuales o exigencias adicionales de seguridad.
Incluso cuando no existe una vulneración tecnológica comprobada, la incertidumbre puede afectar las operaciones y las relaciones comerciales.
4. Riesgo sobre la cadena de suministro tecnológica
Las empresas modernas dependen de una extensa red de proveedores tecnológicos.
Fabricantes de hardware, operadores de centros de datos, proveedores cloud, desarrolladores de software y empresas de telecomunicaciones forman parte de una misma cadena de suministro.
Una crisis que afecte a un proveedor estratégico podría generar cambios regulatorios, restricciones comerciales, retrasos de suministro o modificaciones en contratos.
Para una organización que depende de infraestructura especializada, estas situaciones pueden convertirse en riesgos reales de continuidad operativa.
5. Riesgo de ataques dirigidos durante una crisis
Las situaciones de incertidumbre también pueden ser aprovechadas por ciberdelincuentes.
Una crisis corporativa puede generar oportunidades para campañas de phishing, suplantación de ejecutivos, fraude mediante instrucciones falsas o intentos de acceso no autorizado.
Por ejemplo, un atacante podría enviar comunicaciones fraudulentas que aparenten provenir de la dirección de una empresa, solicitando transferencias urgentes, cambios de credenciales o acceso a documentación confidencial.
Por ello, los procedimientos de verificación de identidad y autorización de operaciones críticas deben mantenerse incluso durante situaciones extraordinarias.
Una empresa puede tener la mejor tecnología y seguir siendo vulnerable
Imaginemos una organización que cuenta con:
Firewalls de última generación.
Sistemas de detección y prevención de intrusiones.
Protección avanzada de endpoints.
Autenticación multifactor.
Infraestructura redundante.
Respaldos inmutables.
Monitoreo de seguridad permanente.
Desde una perspectiva tecnológica, podría parecer una organización altamente protegida.
Pero ¿qué sucede si un ejecutivo comparte información confidencial fuera de los canales autorizados?
¿O si un administrador concentra todas las credenciales críticas y no existe un procedimiento de recuperación ante su ausencia?
¿O si una relación comercial permite conocer detalles sensibles de la arquitectura tecnológica?
La tecnología puede reducir significativamente los riesgos, pero no reemplaza las políticas de seguridad, la gobernanza corporativa ni la gestión de las personas.
La seguridad debe comprenderse como un sistema integral donde interactúan tecnología, procesos y personas.
Zero Trust: la confianza no debe reemplazar la verificación
Uno de los enfoques más importantes de la ciberseguridad moderna es el modelo Zero Trust.
Su principio es sencillo: ningún usuario, dispositivo o conexión debe recibir confianza automática únicamente por encontrarse dentro de la organización.
Cada solicitud de acceso debe evaluarse según su identidad, contexto, autorización y nivel de riesgo.
Esto también debe aplicarse a las cuentas privilegiadas y a los ejecutivos.
Un CEO no necesariamente necesita acceso administrativo a los servidores de producción.
Un gerente comercial no debería tener acceso irrestricto a las bases de datos de clientes.
Un proveedor externo no necesita conocer toda la arquitectura de red para realizar una tarea específica.
Y un administrador de sistemas no debería concentrar, sin supervisión ni controles adicionales, la totalidad de los mecanismos de acceso y recuperación de una organización.
El principio de mínimo privilegio protege a la empresa, pero también protege a las personas frente a errores, presiones externas y posibles compromisos de sus identidades.
¿Qué deberían aprender las empresas chilenas del caso NVIDIA?
Aunque este caso involucra a una de las compañías tecnológicas más importantes del mundo, sus enseñanzas son completamente aplicables a empresas chilenas de cualquier tamaño.
Una pyme, una institución educacional, una empresa de retail o una organización que administra infraestructura crítica puede enfrentar riesgos similares.
La diferencia está en su capacidad de preparación y respuesta.
Desde LEG Technologies recomendamos abordar seis áreas fundamentales.
1. Gobierno y políticas de seguridad de la información
Establecer políticas claras sobre clasificación de información, confidencialidad, relaciones con terceros y tratamiento de datos sensibles.
Los altos ejecutivos deben estar sujetos a controles proporcionales a los riesgos de sus funciones.
2. Gestión de identidades y accesos privilegiados
Implementar autenticación multifactor, gestión centralizada de identidades, segregación de funciones y revisión periódica de permisos.
Las cuentas privilegiadas deben estar especialmente protegidas y sus actividades críticas deben contar con trazabilidad.
3. Monitoreo y detección temprana
Contar con mecanismos capaces de identificar comportamientos anómalos, intentos de acceso no autorizado y actividades potencialmente maliciosas.
La supervisión continua permite reducir los tiempos de detección y respuesta ante incidentes.
4. Planes de continuidad operativa y recuperación
Diseñar planes de continuidad de negocio (BCP) y recuperación ante desastres (DRP).
Estos planes deben considerar no solamente fallas tecnológicas, sino también la indisponibilidad de personas clave, incidentes de seguridad y problemas con proveedores estratégicos.
5. Protección y recuperación de información
Mantener respaldos periódicos, copias aisladas o inmutables y procedimientos de recuperación probados.
La existencia de un respaldo no garantiza la continuidad si la organización desconoce cuánto tiempo necesita para recuperar sus servicios.
Por eso es importante definir objetivos de recuperación como RPO y RTO.
6. Capacitación y cultura de ciberseguridad
Promover una cultura donde todos comprendan los riesgos asociados al manejo de información confidencial.
Esto incluye trabajadores, administradores, proveedores, gerencias y directorios.
La seguridad de la información no debe ser responsabilidad exclusiva del departamento de TI.
¿Cómo puede ayudar LEG Technologies a proteger la continuidad de su empresa?
En LEG Technologies entendemos que la continuidad operativa requiere una visión integral de la tecnología y de los riesgos que pueden afectar a una organización.
Nuestro enfoque combina infraestructura, conectividad, ciberseguridad, monitoreo y servicios especializados para ayudar a las empresas a reducir su exposición y fortalecer su capacidad de respuesta.
A través de nuestras distintas unidades de servicio, apoyamos a las organizaciones en áreas fundamentales.
LEG SEC | Ciberseguridad y protección de información
Ayudamos a fortalecer los controles de seguridad, proteger los activos tecnológicos y reducir la exposición frente a amenazas informáticas.
MOCEN | Monitoreo y operación continua
Nuestros servicios de monitoreo y operación NOC/SOC 24/7 permiten supervisar infraestructura y eventos de seguridad, facilitando la detección y gestión de incidentes.
Nubilio | Infraestructura cloud y continuidad
Proporcionamos infraestructura de nube privada para alojar servicios empresariales, con alternativas de respaldo, recuperación y continuidad de sistemas críticos.
Intraconnect | Conectividad empresarial segura
Desarrollamos soluciones de conectividad e interconexión de sedes, orientadas a mantener comunicaciones estables y protegidas entre las distintas ubicaciones de una organización.
LEG 360 | Gestión tecnológica integral
Acompañamos a las empresas en la administración, soporte y evolución de sus entornos tecnológicos, ayudándolas a reducir dependencias operativas y mejorar sus procesos de TI.
Nuestro objetivo no es solamente ayudar a las empresas a recuperarse de un incidente.
Es contribuir a que estén preparadas para enfrentarlo y puedan mantener sus operaciones.
Conclusión: la mayor vulnerabilidad puede estar fuera de la infraestructura
El caso de NVIDIA todavía se encuentra bajo investigación y será necesario esperar sus conclusiones para conocer el verdadero alcance de los hechos.
Sin embargo, ya permite plantear una reflexión importante para el mundo empresarial.
Las amenazas a la seguridad no siempre comienzan con un correo malicioso, una contraseña comprometida o una vulnerabilidad de software.
En ocasiones, pueden originarse en relaciones de confianza, conflictos de interés, dependencia de personas clave o deficiencias en el gobierno corporativo.
Y sus consecuencias pueden extenderse mucho más allá del área tecnológica.
Una organización verdaderamente resiliente no es aquella que nunca enfrenta una crisis, sino aquella que ha desarrollado las capacidades necesarias para prevenir, responder y continuar operando cuando ocurre.
En LEG Technologies creemos que la ciberseguridad y la continuidad operativa deben formar parte de la estrategia de negocio, no ser consideradas únicamente como responsabilidades técnicas.
Porque proteger la información es fundamental.
Pero proteger la capacidad de una empresa para seguir funcionando es lo que realmente asegura su futuro.
¿Su empresa está preparada para enfrentar una crisis de seguridad?
En LEG Technologies ayudamos a las organizaciones a fortalecer su infraestructura, proteger sus activos digitales y desarrollar entornos tecnológicos más seguros y resilientes.
Conversemos sobre cómo mejorar la seguridad y continuidad operativa de su organización.